
iOS 27.2.1: Apple stopft Lücken bei Bluetooth und iMessage
Apple schliesst mit iOS 27.2.1 neun Lücken, u. a. bei Bluetooth, AirPlay und iMessage-Gruppen. Welche Geräte betroffen sind und was du jetzt tun musst.
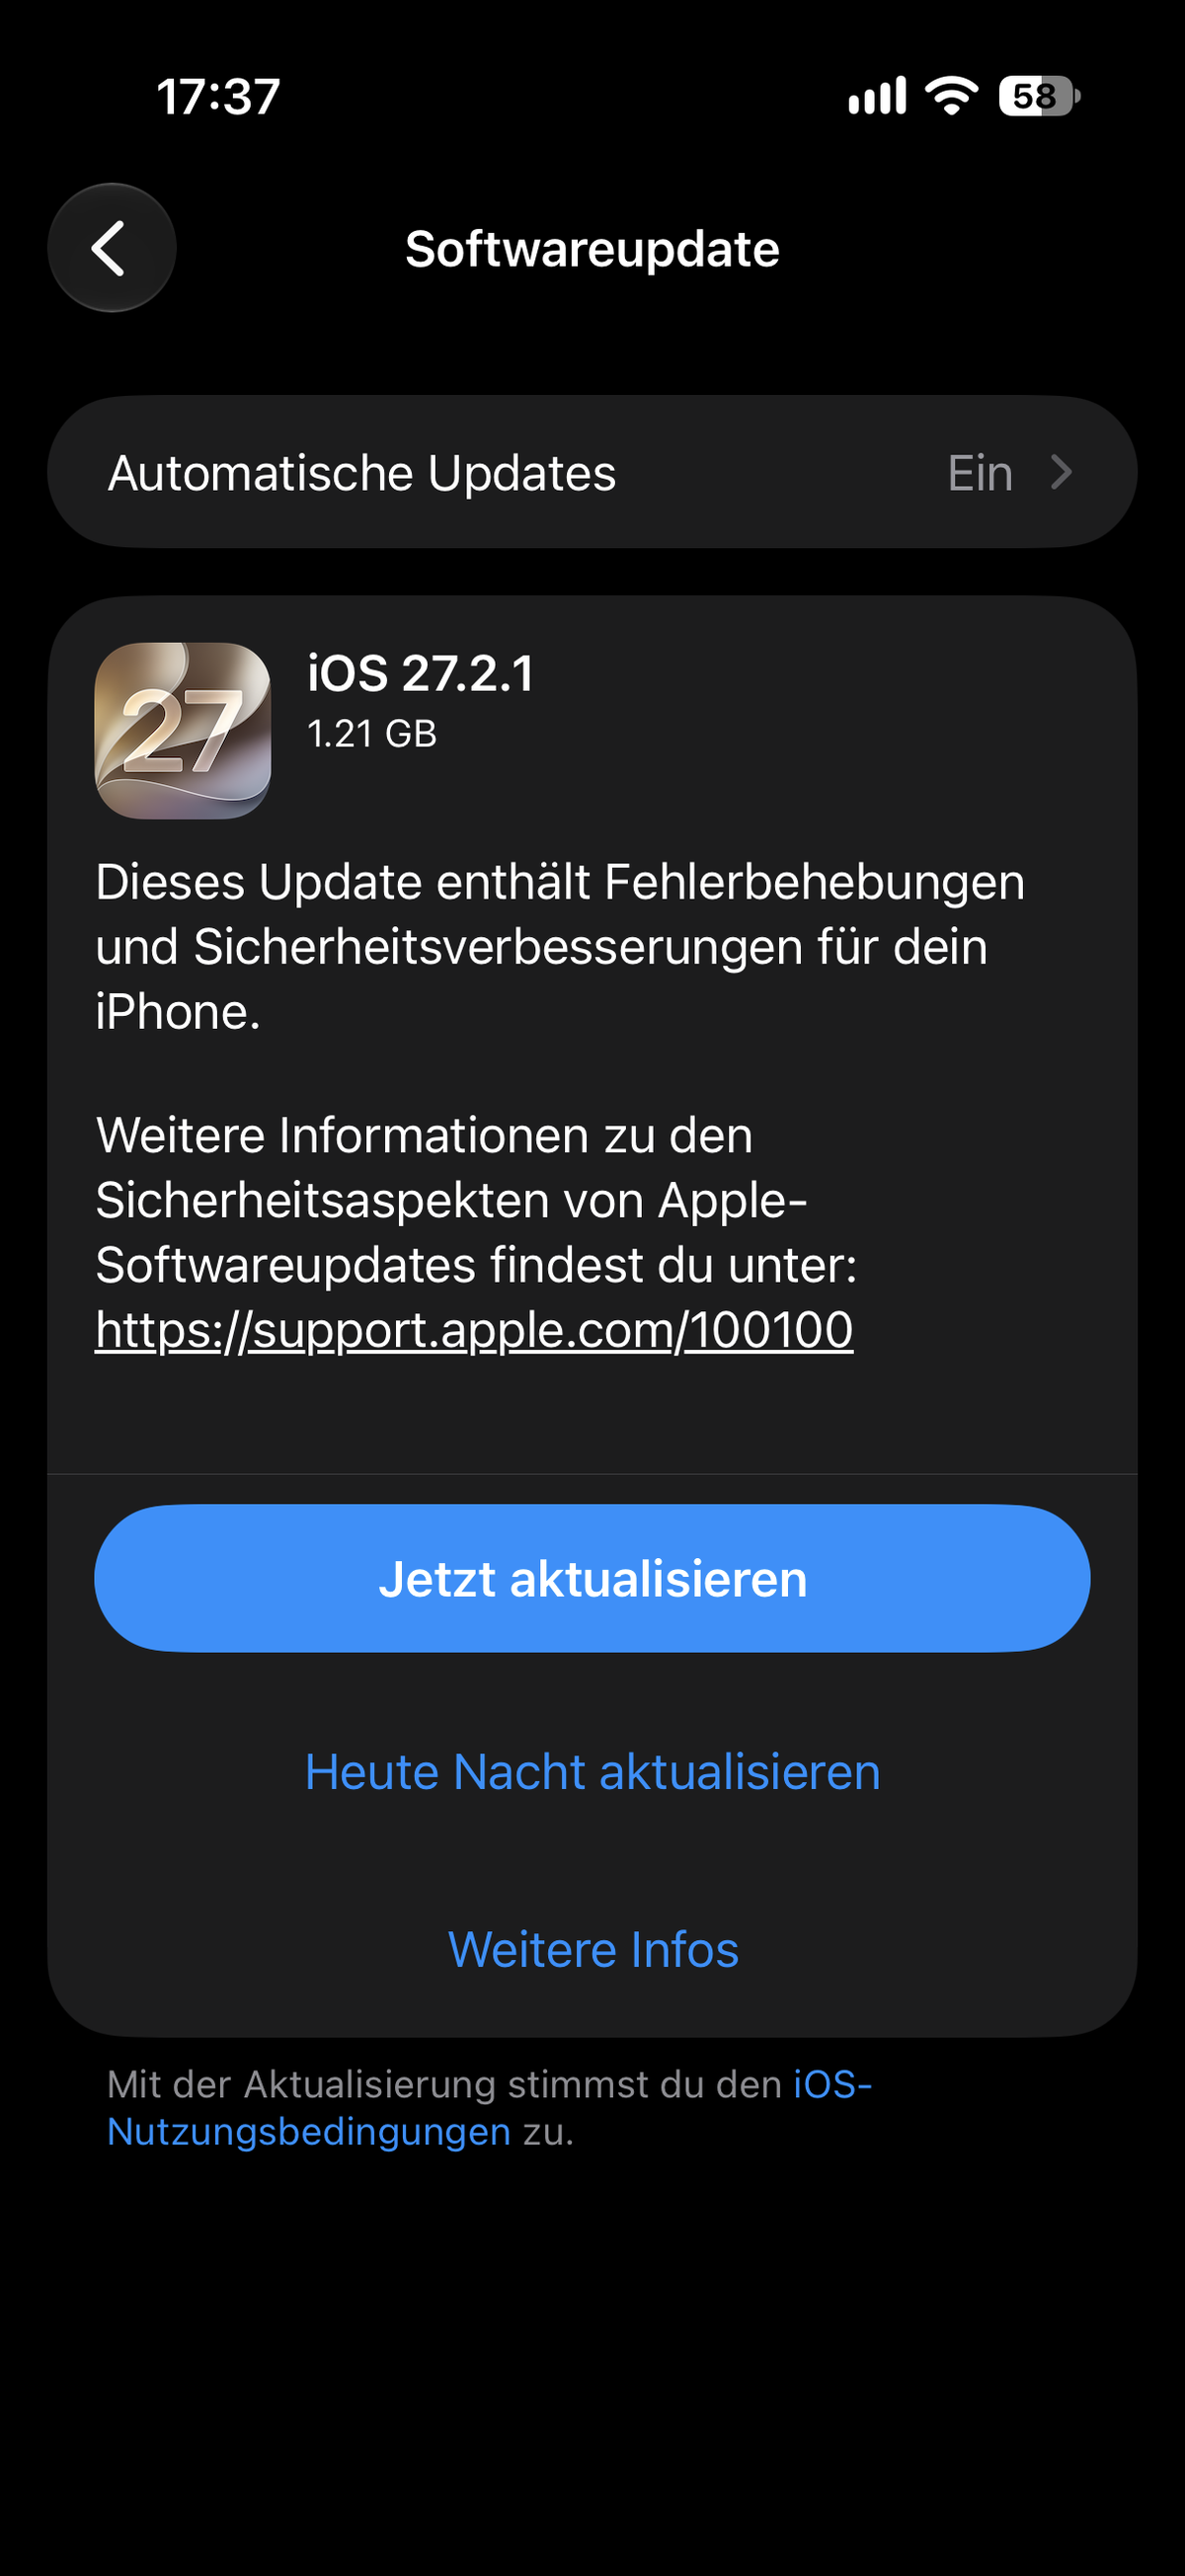
Apple hat am 9. November 2026 iOS 27.2.1 und passende Updates für fast alle Plattformen veröffentlicht. Die Fixes betreffen vor allem Bluetooth, AirPlay und Gruppenchats in iMessage. Auch iPhones mit iOS 26 und iOS 18 erhalten eigene Sicherheitsupdates.
Das Wichtigste in Kürze
- Was: Sicherheitsupdates für iOS, iPadOS, macOS, watchOS, visionOS und tvOS mit insgesamt neun behobenen Schwachstellen
- Wann: veröffentlicht am 9. November 2026 (tvOS 27.2.1 am 13. November)
- Preis Schweiz: kostenlos
- Betrifft dich, wenn: du ein iPhone ab XS/XR, ein iPad, einen Mac oder eine Apple Watch nutzt
Was ist passiert?
Laut Apples Übersicht der Sicherheitsupdates sind am 9. November gleich neun Updates erschienen: iOS und iPadOS 27.2.1, 26.7.3 und 18.7.12, macOS Golden Gate 27.2.1, macOS Tahoe 26.7.3, macOS Sequoia 15.8.3, watchOS 27.2.1 und 26.6.1 sowie visionOS 27.2.1. Am 13. November folgte tvOS 27.2.1.
Im Sicherheitsdokument zu iOS 27.2.1 listet Apple neun Schwachstellen (CVEs) in sieben Systembereichen auf. Hinweise darauf, dass eine davon bereits aktiv ausgenutzt wurde, macht Apple keine. Darauf weisen auch MacRumors und BornCity hin. Laut MacRumors enthält iOS 27.2.1 zudem Fehlerbehebungen für Mitteilungen, AirPlay und Bluetooth.
Die Details
Auffällig ist der Schwerpunkt: Sechs der neun Lücken betreffen Funkverbindungen und Kopplung. Die wichtigsten Punkte aus Apples Dokument:
| Bereich | Problem laut Apple |
|---|---|
| Bluetooth | Angreifer in Bluetooth-Reichweite konnte Prozessspeicher beschädigen |
| CoreUtils (2 Lücken) | Bösartiges Bluetooth-Gerät konnte sich ohne Bestätigung koppeln |
| AirPlay / rapportd | Begrenzung der Versuche beim AirPlay-Code liess sich umgehen (per Bluetooth oder im selben Netzwerk) |
| Messages (2 Lücken) | Angreifer konnte einem iMessage-Gruppenchat beitreten; neu hinzugefügte Mitglieder konnten ältere Nachrichten sehen |
| App Intents | App konnte auf sensible Nutzerdaten zugreifen |
| brotli | Schreibzugriff ausserhalb des Speichers durch präparierte Daten |
Welche Version du bekommst, hängt vom Gerät ab:
| Update | Für |
|---|---|
| iOS/iPadOS 27.2.1 | iPhone 11 und neuer, aktuelle iPads (iPad 9. Gen. und neuer u. a.) |
| iOS/iPadOS 26.7.3 | Geräte, die auf iOS 26 bleiben (8 Lücken behoben) |
| iOS/iPadOS 18.7.12 | iPhone XS, XS Max, XR, iPad 7. Gen. (6 Lücken behoben) |
| watchOS 27.2.1 | Apple Watch Series 9 und neuer |
| watchOS 26.6.1 | Series 6 bis 8, SE (2. Gen.), Ultra |
| macOS Golden Gate 27.2.1 | aktuelle Macs (8 Lücken behoben) |
Einordnung: Warum das wichtig ist
Lücken in Bluetooth und AirPlay sind heikel, weil ein Angreifer dafür kein Passwort braucht, sondern nur in der Nähe sein muss, etwa im Zug, im Büro oder im gleichen WLAN. Apple hat vier dieser Fehler selbst gefunden. Das spricht für interne Prüfungen und nicht für einen akuten Angriff.
Die beiden iMessage-Fehler sind ein Datenschutzthema: Gruppenchats sollen nur die eingeladenen Personen sehen. Wer in Familien- oder Arbeitsgruppen vertrauliche Inhalte teilt, profitiert direkt vom Fix.
Positiv: Apple pflegt weiterhin drei iOS-Generationen parallel. Ein iPhone XS von 2018 erhält damit noch Sicherheitsupdates, auch wenn es iOS 27 nicht mehr installieren kann.
Was bedeutet das für dich?
Update installieren, idealerweise noch heute. Auf dem iPhone findest du es unter «Einstellungen > Allgemein > Softwareupdate». Auf dem Mac geht es über «Systemeinstellungen > Allgemein > Softwareupdate», auf der Apple Watch über die Watch-App auf dem iPhone.
Prüfe bei der Gelegenheit, ob «Automatische Updates» und die «Sicherheitsmassnahmen und Systemdateien» aktiviert sind. Dann landen künftige Fixes ohne dein Zutun auf dem Gerät.
Bis das Update drauf ist, hilft eine einfache Massnahme: Bluetooth in öffentlichen Räumen ausschalten, wenn du es gerade nicht brauchst, und keine unbekannten Kopplungsanfragen bestätigen.
Was noch offen ist
- Apple veröffentlicht zu den Lücken wie üblich keine technischen Details.
- MacRumors berichtet zusätzlich über eine Korrektur bei Zertifikaten der Stelle eMudhra in macOS 27.2.1. In Apples Sicherheitsdokument zu macOS steht das nicht, daher ist dieser Punkt nicht offiziell bestätigt.
- Ob die Lücken vor dem Fix ausgenutzt wurden, ist nicht bekannt. Apple spricht nicht von aktiven Angriffen.
Fazit
Kein Notfall, aber ein Pflicht-Update: Die Lücken betreffen Funktionen, die fast jeder täglich nutzt. Wer alle Apple-Geräte auf den neusten Stand bringt, schliesst neun Einfallstore mit wenigen Fingertipps.
Was hältst du davon? Schreib es in die Kommentare. Mehr Tech gibt's auf YouTube bei @produktpuls.
📧 Newsletter: Verpasse keine News
Quellen
- Apple-Sicherheitsupdates und -massnahmen – Apple Support (CH) (abgerufen am 15.11.2026)
- Informationen zum Sicherheitsinhalt von iOS 27.2.1 und iPadOS 27.2.1 – Apple Support (CH) (abgerufen am 15.11.2026)
- Informationen zum Sicherheitsinhalt von iOS 26.7.3 und iPadOS 26.7.3 – Apple Support (CH) (abgerufen am 15.11.2026)
- Informationen zum Sicherheitsinhalt von iOS 18.7.12 und iPadOS 18.7.12 – Apple Support (CH) (abgerufen am 15.11.2026)
- Informationen zum Sicherheitsinhalt von macOS Golden Gate 27.2.1 – Apple Support (CH) (abgerufen am 15.11.2026)
- Here's What Apple Fixed in iOS 27.2.1 and macOS 27.2.1 – MacRumors (abgerufen am 15.11.2026)
- Apple releases security updates: iOS 27.2.1, 26.7.3, and 18.7.12 – Macworld (abgerufen am 15.11.2026)
- iOS 27.2.1: Apple behebt 9 Fehler in 7 Systembereichen und schliesst Sicherheitslücken – BornCity (abgerufen am 15.11.2026)